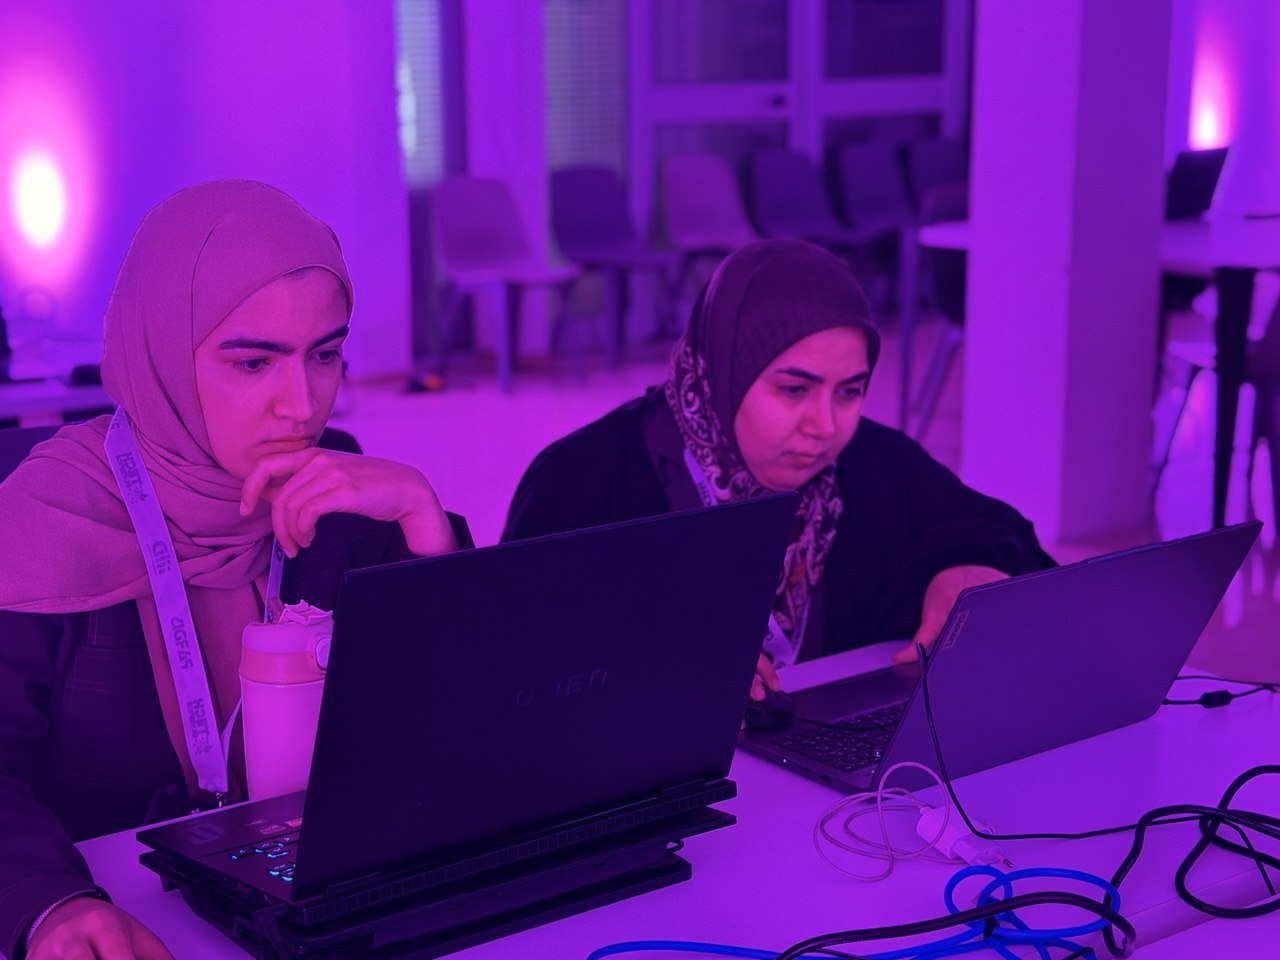
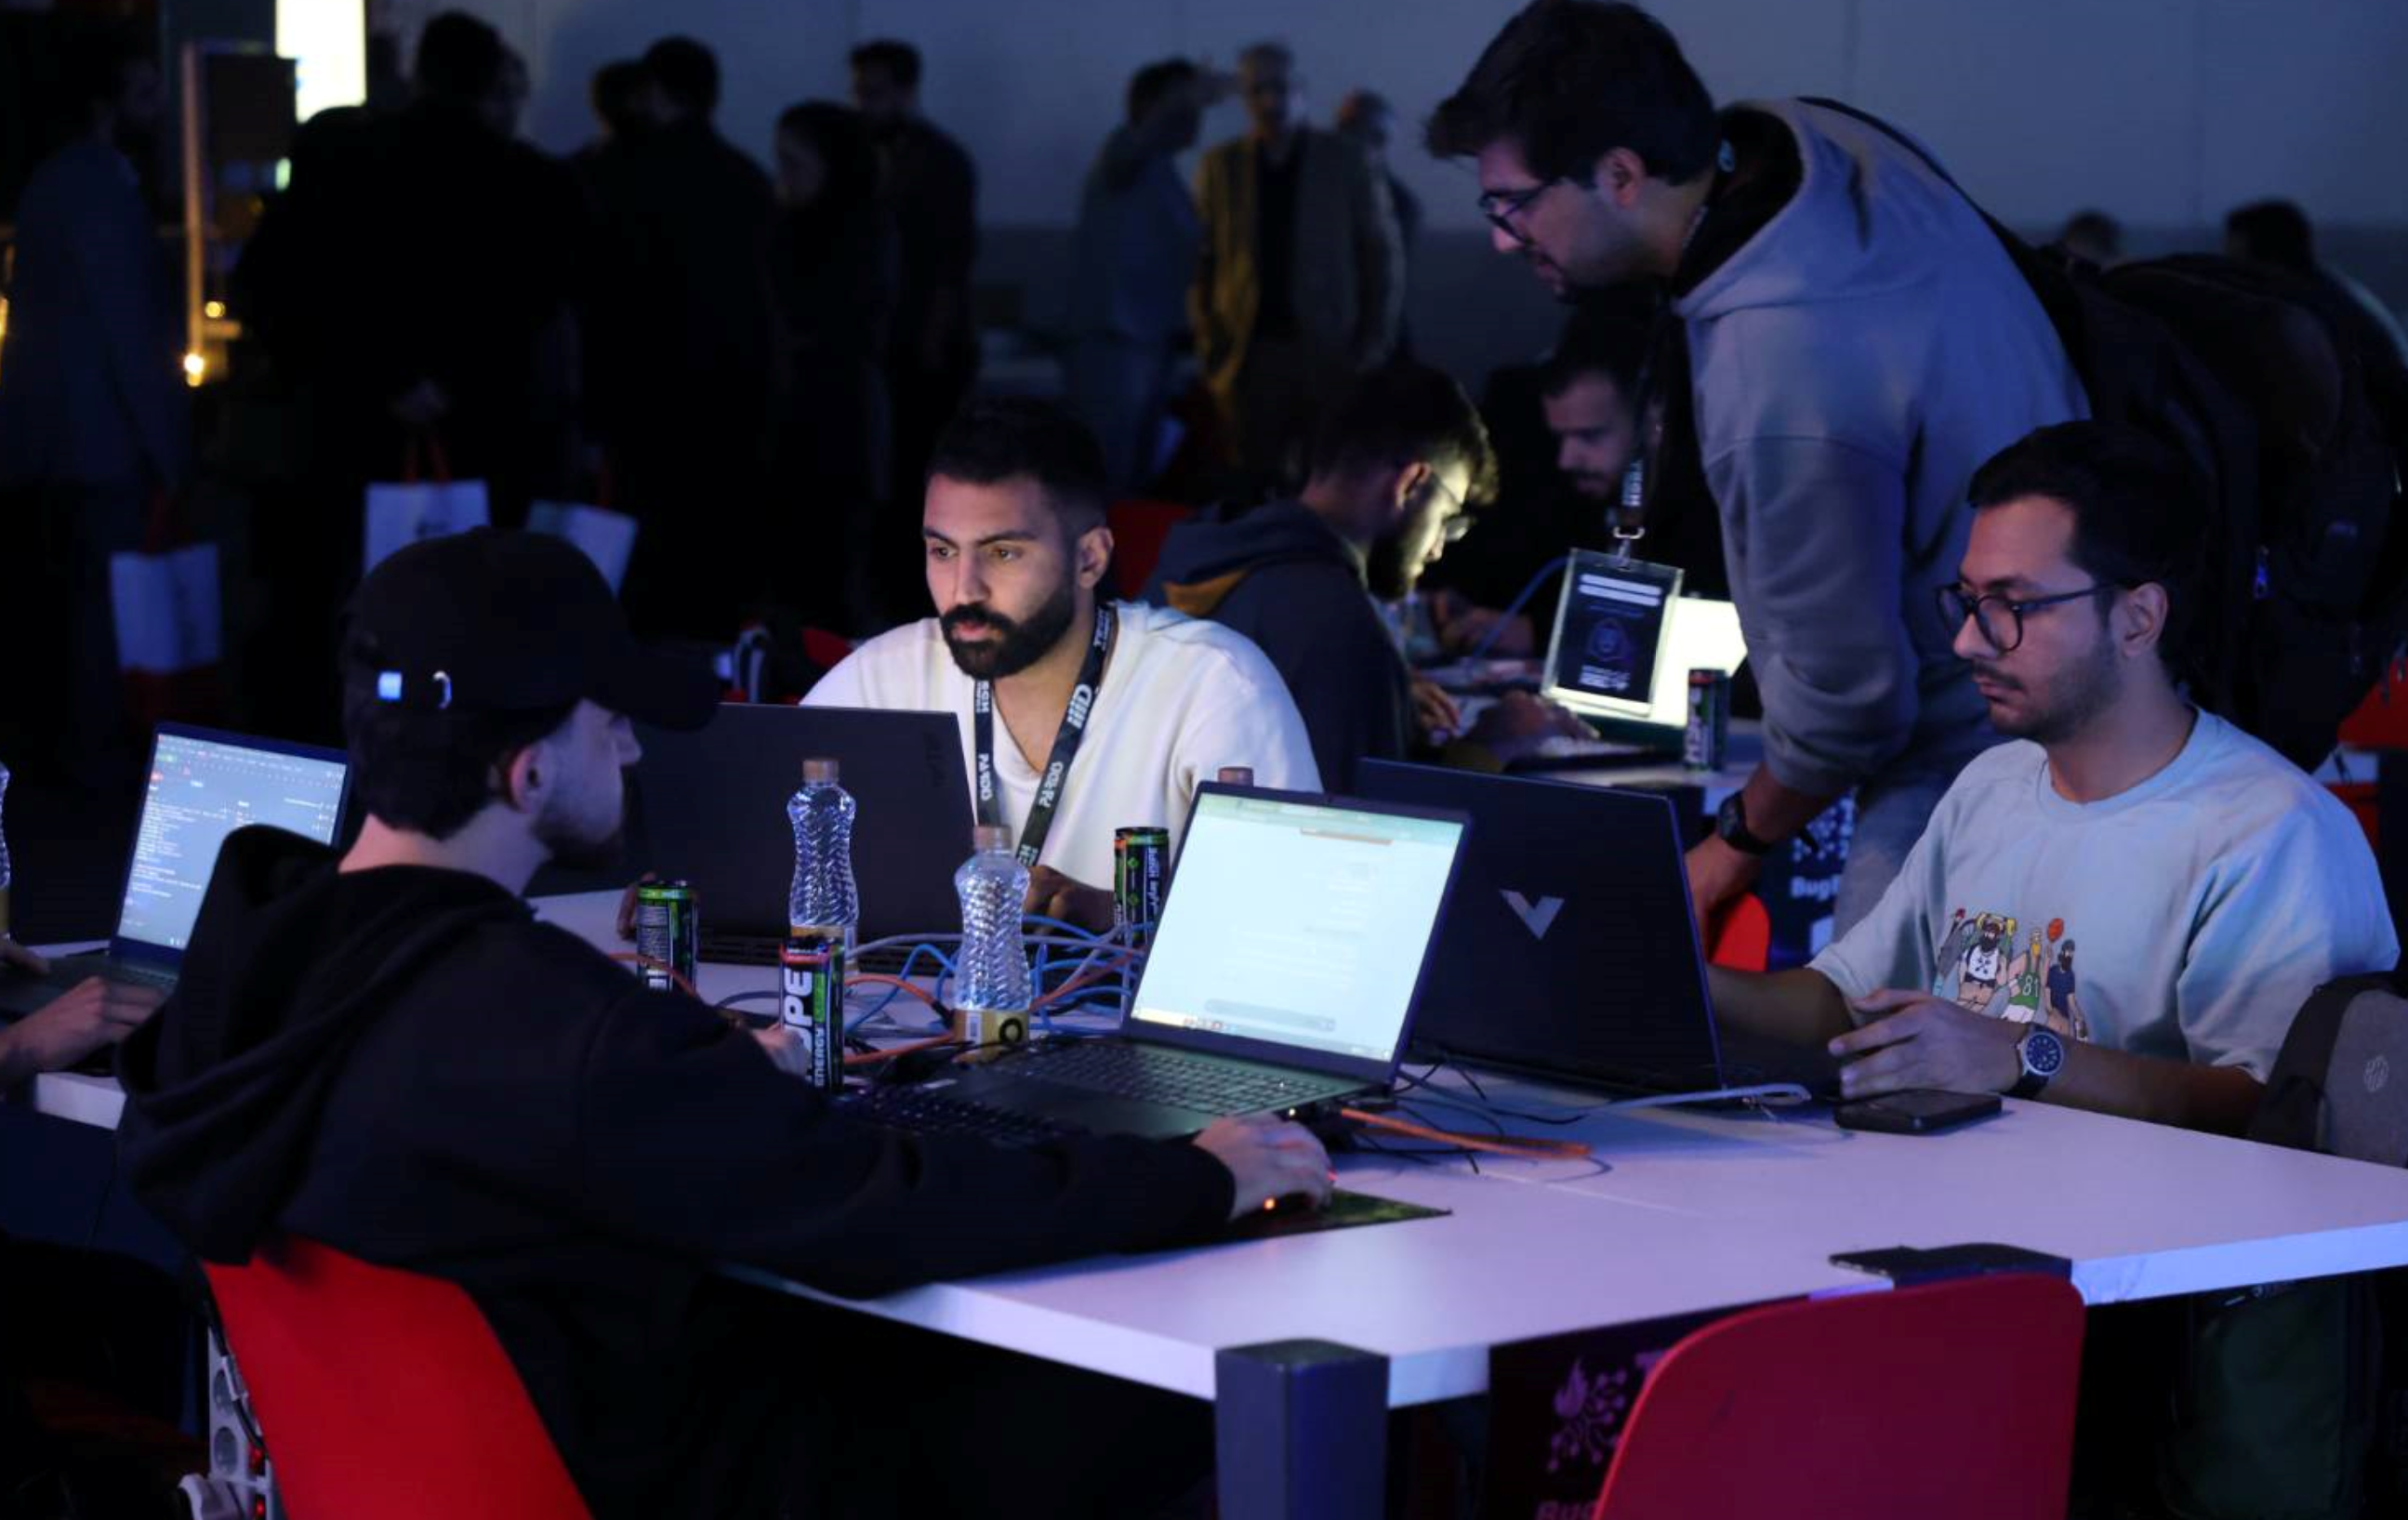
سومین و آخرین روز مسابقات امنیت سایبری المپیک فناوری با برگزاری رقابتهای «فتح پرچم برقآسا» (Pwny Racing) و ادامه فعالیت هکرهای کلاهسفید در بخش باگبانتی برگزار شد و در پایان، سه تیم برتر رقابتهای فتح پرچم برقآسا مشخص شدند.
به گزارش ستاد خبری المپیک فناوری ۲۰۲۶، مسابقات امنیت سایبری المپیک فناوری با راهبری مرکز فرماندهی عملیات امنیت سایبری مرکز ملی فضای مجازی، میزبانی پارک علم و فناوری پردیس و مشارکت معاونت علمی و فناوری ریاست جمهوری، در سه روز برگزار شد و شرکتکنندگان در بخشهای مختلف این رقابتها توانمندیهای خود را در شناسایی و رفع آسیبپذیریهای امنیتی به نمایش گذاشتند.
در روز پایانی این مسابقات، رقابتهای «فتح پرچم برقآسا» با محوریت هک سرعتی در شش نوبت یکساعته برگزار شد و سه تیم برتر این بخش معرفی شدند. این رقابتها با هدف سنجش سرعت عمل، مهارت فنی و توانایی شرکتکنندگان در مواجهه با چالشهای تخصصی امنیت سایبری طراحی شده بود.
همزمان، فعالیت هکرهای کلاهسفید در بخش باگبانتی نیز ادامه یافت. در این بخش، سازمانها سامانههای خود را در اختیار متخصصان امنیت سایبری قرار دادند تا آسیبپذیریها و مسیرهای احتمالی نفوذ را شناسایی و راهکارهای ایمنسازی آنها را ارائه کنند.
رقابت ۱۵ تیم در بخش سختافزار و حضور ۱۰۰ هکر در باگبانتی
در نخستین روز مسابقات، ۱۵ تیم در بخش «Hardware CTF» و ۱۰۰ هکر در قالب ۳۵ تیم در بخش «Bug Bounty» به رقابت پرداختند.
در بخش هارد CTF، چالشهایی با محوریت بردهای سختافزاری طراحی شده بود و تیمها با حل این چالشها و تصاحب پرچمهای مربوط به هر مرحله، امتیاز کسب کردند. این رقابتها در محیطی کنترلشده برگزار شد تا متخصصان امنیتی بدون حمله به سامانههای واقعی، مهارت خود را در کشف آسیبپذیریها محک بزنند.
در بخش باگبانتی نیز بیش از ۱۲ سازمان با حدود ۲۰ هدف، سامانههای خود را برای ارزیابی امنیتی در اختیار هکرهای کلاهسفید قرار دادند. هدف از این رقابت، شناسایی نقاط ضعف امنیتی، کشف مسیرهای احتمالی نفوذ و ارائه راهکارهایی برای افزایش امنیت سامانهها بود.
شناسایی آسیبپذیریها و اختصاص بیش از ۷۰۷ میلیون تومان پاداش
در دومین روز مسابقات، رقابت نزدیکی میان تیمهای حاضر در بخش هارد CTF شکل گرفت؛ بهگونهای که فاصله امتیازی سه تیم برتر بسیار اندک بود.
همچنین در بخش باگبانتی، بیش از ۱۰ آسیبپذیری شناسایی و گزارش شد و بیش از ۷۰۷ میلیون تومان پاداش برای هانترهای شرکتکننده در این بخش در نظر گرفته شد.
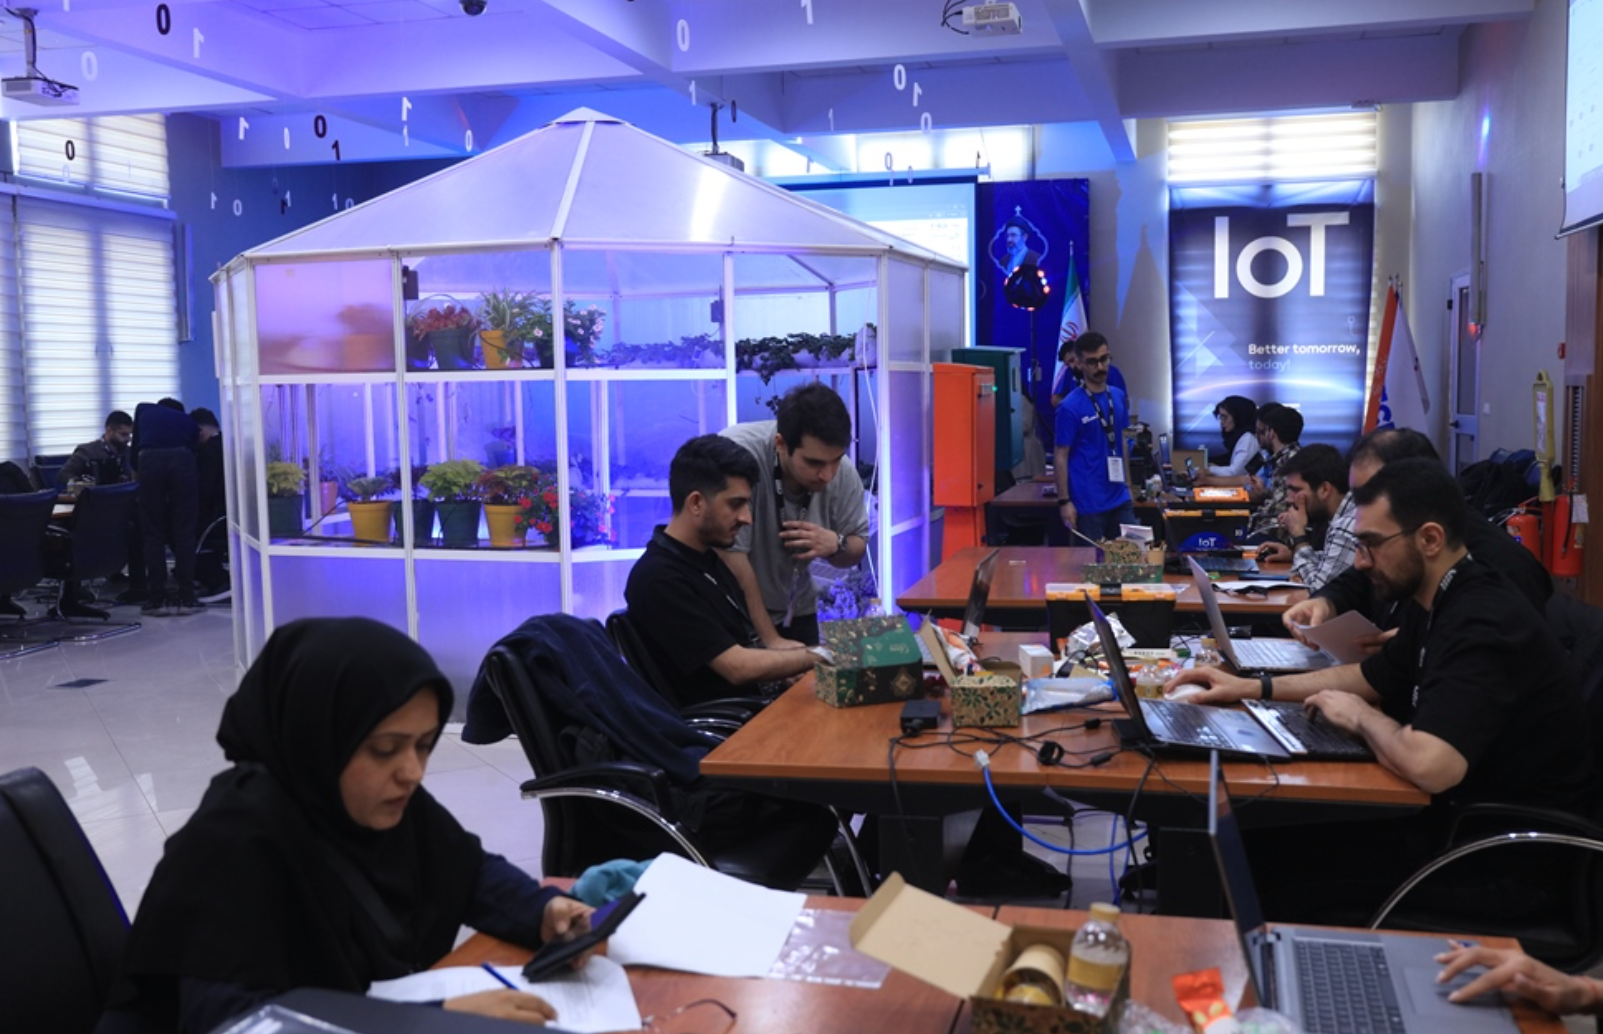
بخش دیگری از مسابقات نیز به رقابتهای امنیت سایبری صنعتی (OT CTF) اختصاص داشت که با حضور بیش از هفت تیم از سراسر کشور برگزار شد.
با پایان این رقابتها، جدول امتیازات تکمیل و نتایج نهایی مسابقات مشخص شد. المپیک امنیت سایبری با طراحی چالشهای متنوع در حوزه سختافزار، سامانههای دیجیتال و زیرساختهای صنعتی، بستری برای ارزیابی توانمندی متخصصان و شناسایی استعدادهای فعال در حوزه امنیت سایبری فراهم کرد.